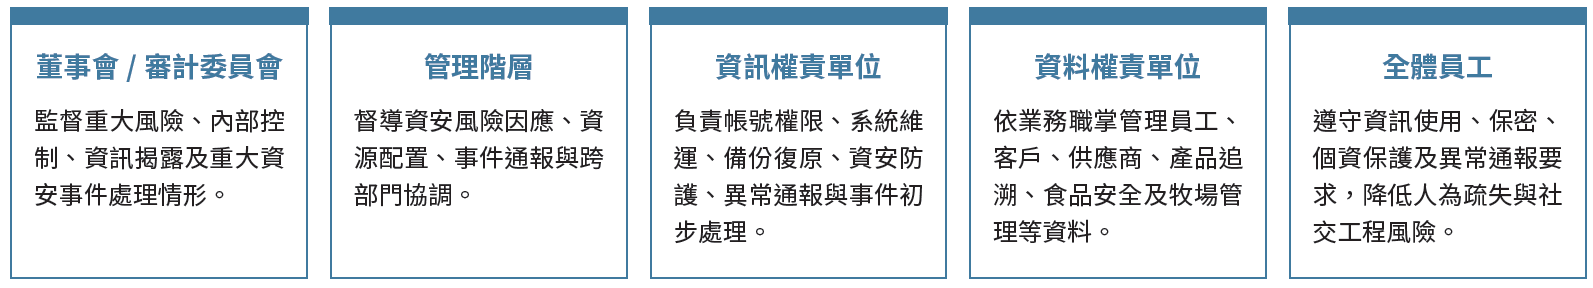
祥圃資通安全管理採權責分工方式推動,由資訊相關權責單位負責日常系統維運、帳號權限、備份管理、異常通報與技術防護;涉及個人資料、客戶資料、供應商資料或營運機敏資訊之作業,則由各資料權責單位依其職掌負責資料蒐集、使用、保存、調閱與保護。重大異常事件或可能影響營運、客戶權益或公司聲譽之事件,應依事件性質通報管理階層,必要時依公開發行及興櫃公司相關規範辦理重大訊息揭露或對外溝通。公司目前尚未取得ISO 27001 驗證,但既有管理邏輯與制度建置已逐步參考該類管理架構進行調整,以提升公司整體資安治理成熟度。
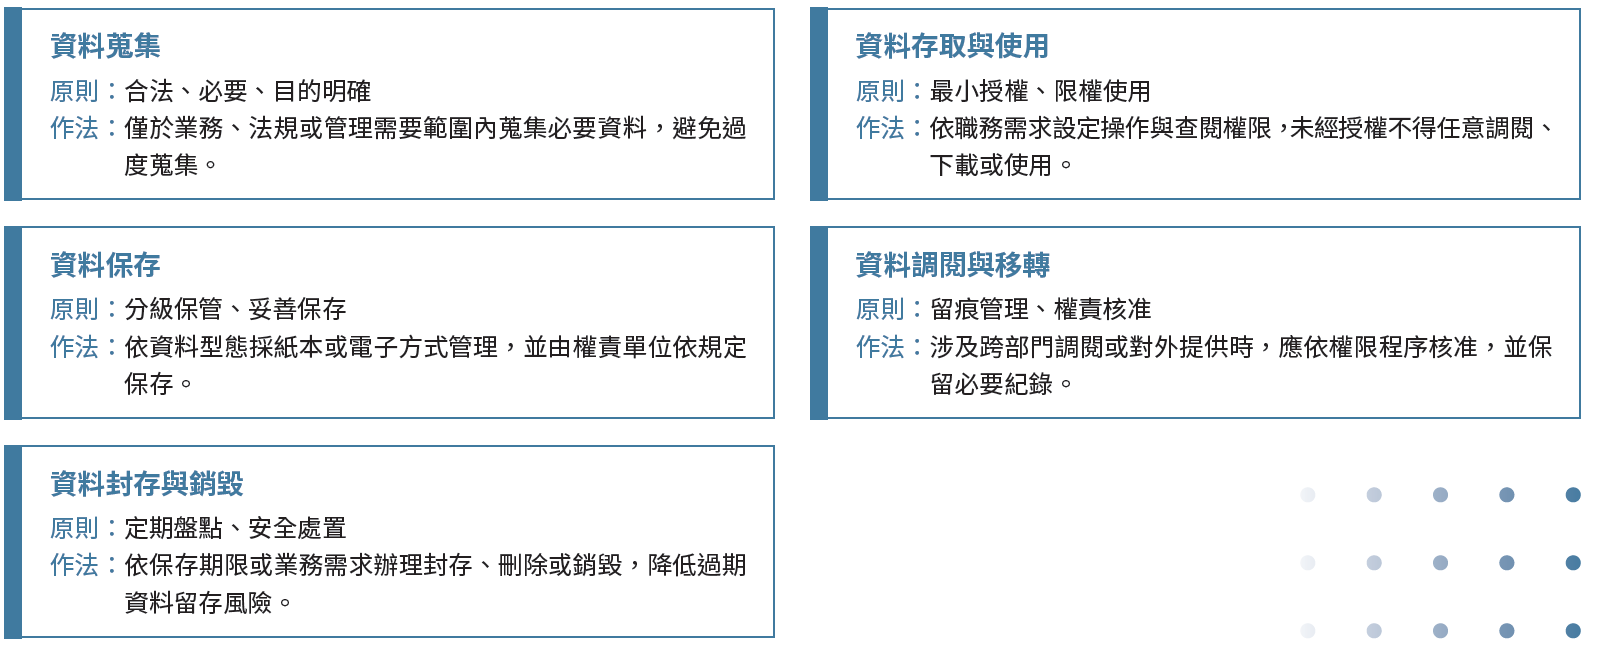
祥圃重視員工、客戶、消費者及合作夥伴相關資料之合法蒐集、妥善使用與安全管理。公司於處理個人資料及機敏營運資訊時,以合法性、必要性、目的明確、最小授權及可追溯性為原則,避免過度蒐集、未經授權使用或不當保存資料。
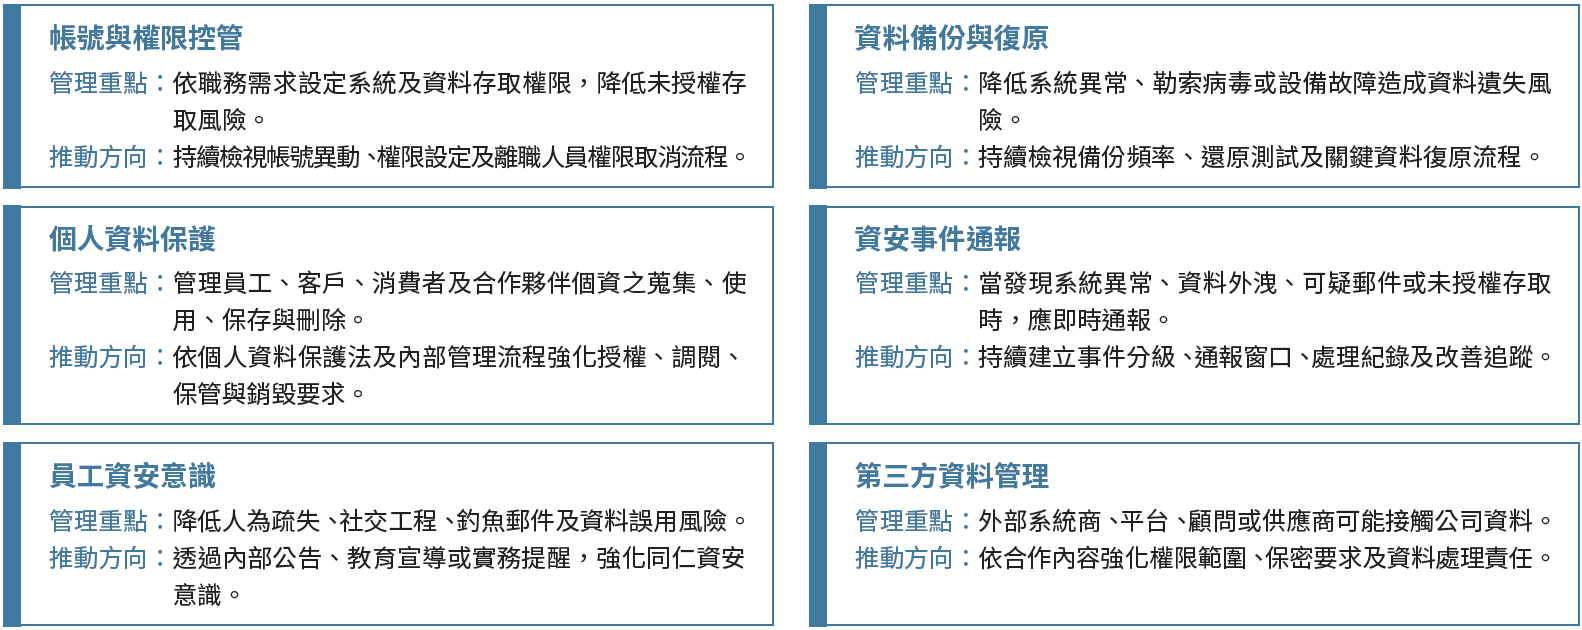
依資訊資產之重要性與作業敏感程度,逐步建構資安風險辨識與防護管理流程,強化對高風險資訊資產之控制能力。公司現行管理涵蓋端點設備、內部伺服器、資料儲存、網路存取及跨部門共享資料等範圍,並透過資訊資產盤點、風險等級分類與權限分級管理,作為配置防護措施與檢視作業風險之基礎。
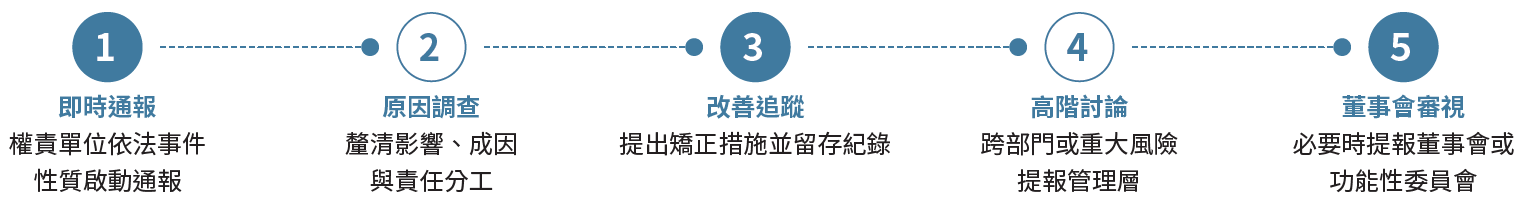
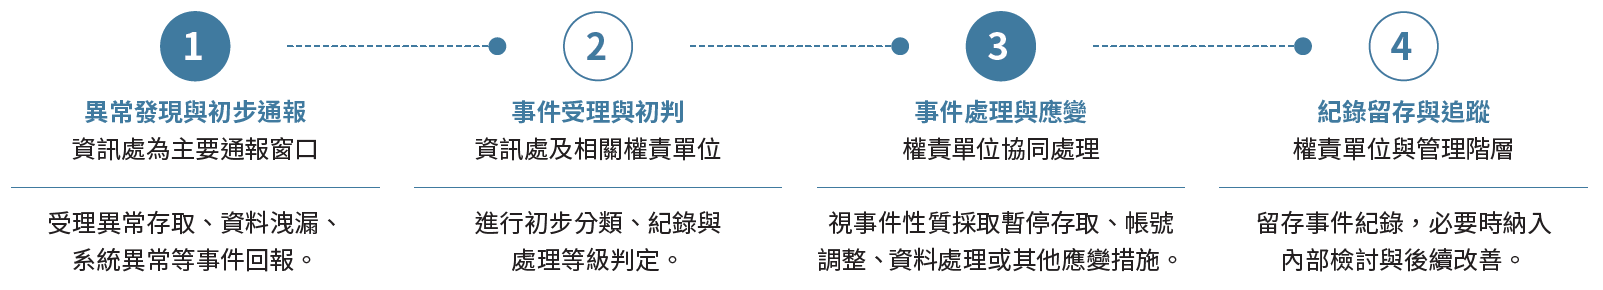
為提升對資安事件、個資事件與資料異常之即時應變能力,祥圃逐步建立事件通報與處理流程。當同仁發現異常存取、資料外洩、誤寄、系統異常、可疑郵件或其他可能影響資訊安全之事件時,應依內部規定即時通報,由權責單位進行初步判斷、事件分級與後續處理,以降低事件影響範圍。
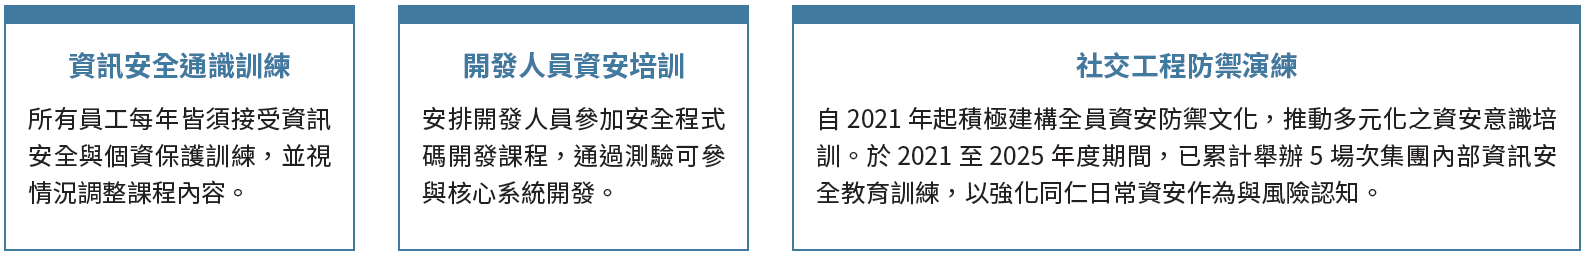
我們透過以下方式增強員工的資安能力:
此外,為驗證同仁對新型態社交工程之辨識能力,集團採取不定期演練機制,並於2023 年委託外部專業資安廠商,針對全集團員工落實1 次全面性社交工程模擬演練。2025 年度則聚焦於關鍵資安觀念之深化培訓,亦透過內部系統進行常態性資安防範宣導。
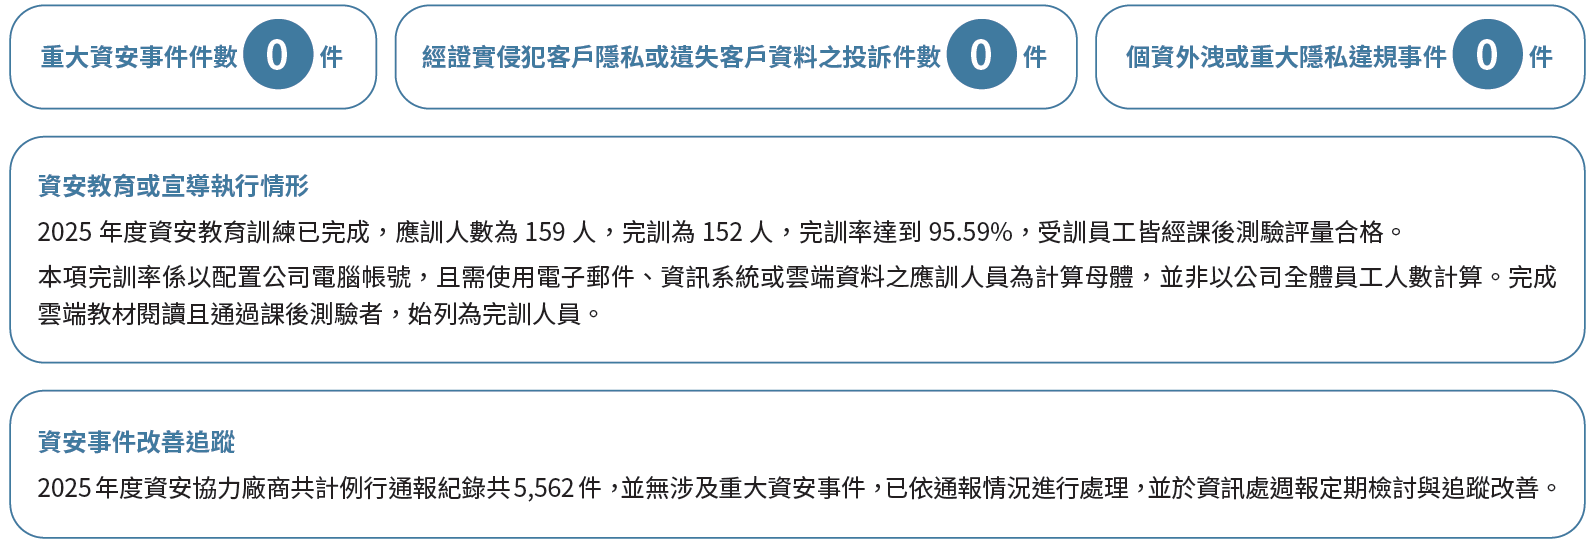
年度資安執行狀況如下: